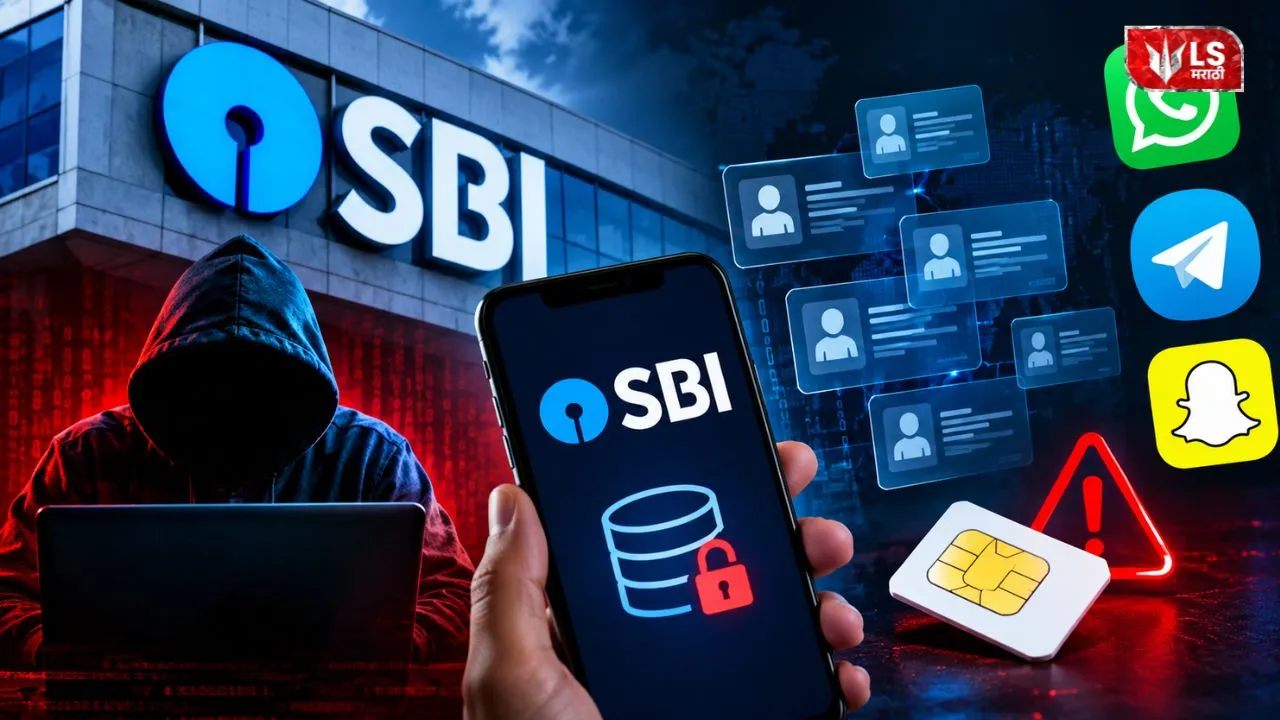
SBI Data Leak : १६ ऑक्टोबरच्या मध्यरात्री… जेव्हा अख्खा देश गाढ झोपेत होता. ठीक त्याच वेळी इंटरनेटच्या एका अत्यंत काळ्या आणि भयानक जगात… ज्याला आपण डार्क वेब म्हणतो, तिथे एक खळबळजनक घोषणा होते… काही हॅकर्स एकत्र येतात आणि सांगतात, आम्ही भारताची सर्वात मोठी बँक… होय, स्टेट बँक ऑफ इंडिया (State Bank of India Data Leak) म्हणजेच SBI ची सिस्टीम हॅक (SBI Data Leak) केलीय…. आणि नुसती हॅकच नाही, तर कोट्यवधी ग्राहकांचा डेटा आता इंटरनेटवर लिलावासाठी उपलब्ध आहे. हे ऐकल्याक्षणी देशाच्या सायबर सुरक्षा यंत्रणांचे धाबे दणाणले… ग्राहकांच्या मनात एकच धडधड… की बँकेत ठेवलेली आपल्या हक्काचे पैसे सुरक्षित आहेत का? पण थांबा! टाइम्स ऑफ इंडियाच्या बातमीनुसार या संपूर्ण प्रकरणाचं एक असं सत्य समोर आलं, जे ऐकून तुम्हाला समजेल की हा नक्की काय खेळ होता. कोणी केला हा सायबर अटॅक? नक्की काय चोरीला गेलं? आणि सध्या काय परिस्थिती आहे?
SBI डेटा लीक प्रकरण नेमकं काय आहे? (SBI Data Leak)
तर झालं असं, की सुरुवातीला त्या हॅकर्सनी हवेत तीर मारले. त्यांनी दावा केला की त्यांच्याकडे ३.७५ लाख ग्राहकांचा डेटा आणि हजारो गुप्त फाईल्स आहेत. एवढ्या मोठ्या बँकेचं नाव आल्यामुळे आपली सरकारी यंत्रणा CERT-In तातडीने कामाला लागली आणि बँकेला अलर्ट केलं. पण जेव्हा २१ ऑक्टोबरला बँकेने स्वतःहून अधिकृत माहिती दिली, तेव्हा हॅकर्सची हवाच निघाली, बँकेने सांगितलं, की हॅकर्सचा दावा पूर्णपणे खोटा आणि फुगवून सांगितलेला होता. लाखो लोकांचा नाही, मात्र ३,८९७ ग्राहकांचा डेटा लीक झालाय. म्हणजे कुठेतरी हॅकर्सचा हा डाव साध्य हि झाला होता आणि काहीसा फसला होता.
देशातल्या एवढ्या मोठ्या बँकेचा डेटा लीक (SBI Data Leak) झाला? हा सायबर दरोडा नक्की टाकला कोणी? त्या अदृश्य चोराचं नाव काय आहे? तर तपासातून अत्यंत धक्कादायक नावं समोर आली आहेत, सगळ्यात आधी बोलूयात त्या हॅकरबद्दल, ज्याने एसबीआयच्या अब्रूची लक्तरं डार्क वेबवर टांगली. इंटरनेटच्या त्या अंधाऱ्या दुनियेत स्वतःची ओळख लपवून वावरणाऱ्या या हॅकर ग्रुपचं नाव आहे Siriusim…. याच Siriusim नावाच्या थ्रेट ॲक्टरने BreachForums नावाच्या सायबर गुन्हेगारांच्या डार्क वेबवर हा डेटा विक्रीसाठी ठेवला होता . आता दुसरा मोठा प्रश्न… बँक सुरक्षित होती, तर मग डेटा लीक कोणत्या कंपनीतून झाला? तर टाइम्स ऑफ इंडिया आणि बँकेच्या फॉरेन्सिक तपासातून समोर आलंय की, हा डेटा थेट एसबीआयमधून नाही, तर बँकेने कर्ज पडताळणी आणि केवायसी दस्तऐवज तपासण्यासाठी ज्या बाह्य डॉक्युमेंट-प्रोसेसिंग व्हेंडर कंपन्या नेमल्या होत्या, त्यापैकी एका कंपनीच्या सिस्टीममधून लीक झाला आहे. सुरक्षेच्या आणि कायदेशीर तपासाच्या कारणास्तव या व्हेंडर कंपनीचं अधिकृत नाव सध्या सरकारने गोपनीय ठेवलं आहे, कारण CERT-In ची टीम सध्या त्या कंपनीच्या सर्व्हरची फॉरेन्सिक तपासणी करत आहे.
हेही वाचा : WhatsApp, Telegram बंद होणार? १ जानेवारी २०२७ पासून SIM कार्डबाबत नवा नियम!
SBI बँकेच्या खात्यातील पैसे सुरक्षित आहेत का?
आता तुमच्या मनात सर्वात मोठा प्रश्न येत असेल… आमचे पैसे सुरक्षित आहेत का? आमची बँक खाती, एटीएम पिन, नेट बँकिंगचे पासवर्ड चोरीला गेलेत का? तर याचं उत्तर आहे, नाही… ते १००% सुरक्षित आहेत. हॅकर्स बँकेच्या त्या मुख्य तिजोरीपर्यंत पोहचूच शकले नाहीत जिथे पैशांचे व्यवहार होतात. मग त्यांच्या हाती काय लागलं? त्यांच्या हाती लागली ग्राहकांची फक्त वरवरची माहिती. जसे की ग्राहकांचे नाव, मोबाईल नंबर, जन्मतारीख, ईमेल आयडी, घरचा पत्ता आणि त्यांनी बँकेकडून घेतलेल्या लोनची काही कागदपत्रं.
हॅकर्सनी इथे एक हुशारीची चाल रचली, ज्याला सायबर सुरक्षेच्या भाषेत म्हणतात सप्लाय चेन अटॅक….याला एका सोप्या उदाहरणाने समजून घेऊ. समजा, तुमच्या घराला एक लोखंडी मजबूत दरवाजा आहे, जो चोर कधीच तोडू शकत नाही. पण, तुमच्या घरात दूध किंवा पेपर देण्यासाठी माणूस येत असतो. चोर काय करतो? थेट तुमच्या घरावर हल्ला न करता, त्या दूधवाल्याला पकडतो आणि त्याच्या खिशातून तुमच्या घराची माहिती काढतो. नेमकं हेच इथे घडलं…. SBI ची स्वतःची सुरक्षा तगडी आहे. म्हणून हॅकर्सनी बँकेऐवजी बँकेशी जोडलेल्या Third-party Vendor ला टार्गेट केलं, जी कंपनी ग्राहकांच्या घराच्या पत्त्याची किंवा कर्जाच्या कागदपत्रांची पडताळणी करते. त्या कंपनीच्या कॉम्प्युटरमध्ये सुरक्षेची एक छोटी त्रुटी होती. हॅकर्सने तिथे एक मालवेअर घुसवला आणि मागच्या दाराने ३,८९७ लोकांचा डेटा चोरला.
हेही वाचा : उत्तराखंडमध्ये तयार झाली उडणारी कार! इंजिनिअरिंगची पदवी नसलेल्या तरुणाची कमाल
सायबर फसवणुकीपासून ग्राहकांनी कसे सावध राहावे? (SBI Cyber Attack)
आता या संपूर्ण चालीमागे हॅकर्सचा काय कट असू शकतो? विचार केला तर दोन गोष्टी समोर येतात. पहिली म्हणजे, एसबीआय सारख्या मोठ्या बँकेचे नाव वापरून डार्क वेबवर हा डेटा इतर चोरांना महागड्या किमतीत विकणे. आणि दुसरी, जी सर्वात जास्त धोकादायक आहे, ती म्हणजे ‘टार्गेटेड सोशल इंजिनिअरिंग’ किंवा ‘फिशिंग’. चोरांकडे तुमचं नाव आहे, तुमचा फोन नंबर आहे आणि तुम्ही बँकेकडून घेतलेल्या लोनची अचूक माहिती आहे. आता ते तुम्हाला बँकेचे खरे अधिकारी बनून फोन करतील. फोनवर ते तुम्हाला तुमचीच खरी माहिती सांगतील, ज्यामुळे तुमचा त्यांच्यावर पूर्ण विश्वास बसेल. मग ते म्हणतील, सर, तुमच्या लोनचं व्हेरिफिकेशन करायचं आहे, तुमच्या मोबाईलवर आलेला ओटीपी सांगा. आणि तुम्ही खरी माहिती ऐकून गाफील राहता, ओटीपी सांगता आणि क्षणात बँक खातं रिकामं होतं…. म्हणजेच, हॅकर्स थेट बँकेतून पैसे चोरू शकले नाहीत, म्हणून ते तुम्हाला फसवून पैसे चोरण्याचा प्लॅन करत आहेत.
पण चांगली गोष्ट अशी की, स्टेट बँक ऑफ इंडियाने यावर तातडीने ॲक्शन घेतली आहे. ज्या ३,८९७ ग्राहकांचा डेटा लीक झालाय, त्या प्रत्येक ग्राहकाला बँकेने स्वतःहून ईमेल आणि व्हॉट्सॲपवर मेसेज पाठवून सावध केलंय. बँकेने त्यांना तसेच, हा डेटा नक्की कोणत्या बाह्य कंपनीमुळे लीक झाला, याचा शोध घेण्यासाठी सायबर तज्ज्ञांची एक मोठी टीम फॉरेन्सिक तपास करत आहे. या संपूर्ण प्रकरणातून एक गोष्ट अगदी काळ्या दगडावरची पांढरी रेष आहे—आजकाल सायबर चोर थेट बँक फोडू शकत नाहीत, म्हणूनच ते ग्राहकांना, जाळ्यात ओढण्याचा प्रयत्न करतात. बँकेने आपली सिस्टीम सुरक्षित ठेवून मोठा अनर्थ टाळला असला, तरी आता खरी जबाबदारी आपली आहे. यापुढे तुम्हाला बँकेचा अधिकारी सांगून कोणीही फोन केला, आणि बँक खात्याची माहिती किंवा ओटीपी मागितला, तर एक गोष्ट लक्षात ठेवा… बँक कधीही फोनवर ओटीपी मागत नाही…. त्यामुळे तो अजिबात देऊ नका. इंटरनेटच्या या जगात सुरक्षित राहण्याचा एकमेव गुरुमंत्र म्हणजे, सतर्क राहा, सुरक्षित राहा….